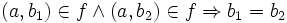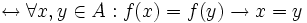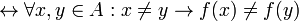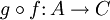sábado, 4 de agosto de 2007

Siria...


La web del ministerio de electricidad sirio fue hackeada y se incluyo en el un mensaje que se traduce de la siguiente forma:

"Les agradezco a todos los empleados del Ministerio de Electricidad, en particular al Ministro, que hasta ahora no hayan ofrecido ninguna solución y no se hayan preocupado del país y la gente que les dio su empleo. Quiero dar también las gracias a todos los que se encargan del mantenimiento en el Ministerio de Electricidad por el tremendo esfuerzo, que demuestra su falta de capacidad para el cargo y para desempeñar sus altos puestos. ¿Cuánto tiempo seguiremos atrasados? ¿Cuánto tiempo?"

Perdon en Larva Stage....

Hace apenas un mes, que me dedico a este asunto, puliendo y aprendiendo nuevas tecnicas de programacion, es muy necesario en mi ambito, pido unas sinceras disculpas por esta vez y terminare los manuales prometidos para publicarlos aqui y en la mononeurona.org.

domingo, 8 de julio de 2007

Latinos...

Pasando por el taller de danza vi a nunas chicas con unos pasos bastante teiboleros a son de alguna rola de Ricky Martin, sin embargo, yo les dejo una cancion qu bailada es muy sensual.


P.D: Dejare todo lo que les debo en mis proximas semanas de vacaciones

domingo, 24 de junio de 2007

Musica para el Domingo

hoy es un buen dia y les dejo una magnifica cancion:

lunes, 18 de junio de 2007

Mis + Sinceras Disculpas


Debido a ciertas actividades, estas ultimas dos semanas no he podido escribir nada, tengo planeada una serie criptografica que ya esta en borrador. Ademas de algunos temas interesantes de enrutamiento tipo cebolla, Nmap, Nessus y MC.

Escribire algunos apuntes de lo que vaya aprendiendo con algunas herramientas de desarrollo (Subversion y Trac) y ademas escribire un "mini-how to" instalacion de debian orientado a la programacion web.

martes, 12 de junio de 2007

(Mis) Fundamentos de Criptografia [1]


A través de esta pequeña serie de entradas mostrare los principios basicos (los que conozco, claro esta), lo primero será definir criptografia.

Criptografia:(del griego kryptos, «ocultar», y grafos, «escribir», literalmente «escritura oculta») es el arte o ciencia de cifrar y descifrar información utilizando técnicas matemáticas que hagan posible el intercambio de mensajes de manera que sólo puedan ser leídos por las personas a quienes van dirigidos.

Con más precisión, cuando se habla de esta área de conocimiento como ciencia se debería hablar de criptología, que engloba tanto las técnicas de cifrado, la criptografía propiamente dicha, como sus técnicas complementarias: el criptoanálisis, que estudia los métodos que se utilizan para romper textos cifrados con objeto de recuperar la información original en ausencia de la clave.

Como lo explica la definición el la parte que dice "Técnicas matemáticas" es lo que trataremos en esta primera parte.

Conjuntos:
Aunque su definición de diccionario es algo "redundante" por el hecho de que colección es sinónimo de conjunto, pero pensemos como una forma axiomática irreducible de la siguiente forma:

Un conjunto es una colección de objetos bien definidos por medio de alguna o algunas propiedades en común. [1] Por objeto entenderemos no sólo cosas físicas, como discos, computadores, etc., si no también abstractos, como son números, letras, etc. A los objetos se les llama elementos del conjunto. La relación de pertenencia entre los elementos y los conjuntos siempre es perfectamente dicernible, en otras palabras, si un objeto pertenece a un conjunto o no siempre puede calificarse de falso o bien verdadero.

Un conjunto puede expresarse siguiente con la notación:

A={a1,a2,a3....}

Donde A es el "nombre" del conjunto, los elementos entre las llaves "{" y "}" son los elementos que conforman el conjunto, los puntos indican que el conjunto es infinito, la ausencia de ellos indica que no lo son.

Existen conjuntos abstractos como el conjunto Nulo (sin elementos), el conjunto universal (en cualquier caso incluye la totalidad de los elementos de estudio), definiremos algunos mas que son de especial interés para la ciencia criptografica:

Los Numeros Naturales se definen como el conjunto de los números enteros positivos, entendiéndose por entero todo número no decimal, ni fraccionario y como positivo todo número que se ubica a la derecha del cero en la recta real.

N={0,1,2,3,4....}

Nota: Me obligo a no usar la definicion formal planteada en los postulados de Peano, pues estos no consideran al cero como numero natural y es necesario que sea así en la teoría de conjuntos.

Los Números Enteros con las operaciones de suma y multiplicación, (ℤ,+,·) constituye un anillo conmutativo y unitario. Por otro lado, es un conjunto completamente ordenado sin cota superior o inferior: los enteros no tienen principio ni fin. El conjunto de los números enteros se representa mediante ℤ alemán Zahlen 'números').

ℤ ={....-3,-2,-1,0.1.2.3....}

El Conjunto de los números modulo k

Para definir este conjunto (muy importante, claro) comenzamos con alguna abstracion matematica:
Sea k un entero positivo (es decir k ∈ N) , dado el conjunto:

k ℤ={...-k3,-k2,-k,0,k.2k,3k...} operamos kℤ sobre ℤ, entonces tenemos un conjunto de numeros:

[m] = { m+ kx| x ∈ ℤ}, entonces la "clase" de m ("[m]") son todos los elementos que tienen el mismo "resto" que m cuando se dividen entre k.

Para terminar la construcion tenemos que definir un conjunto cociente dado por:

ℤ/kℤ ={ [m] | m ∈ ℤ} este es el conjunto que llamaremos enteros modulo k.

Es posible demostrar que el total de elementos que hay en ℤ/kℤ es igual a k

Funciones:

Desde un punto de vista formal, se dice que f es una función o aplicación de A en B y se denota

f \colon A \to B \,

y satisface:

  1. \forall a \in A \quad \rm {\exists b} \in B\mid (a,b) \in f
  2. Si(a,b_1) \in f \and (a,b_2) \in f \Rightarrow b_1 = b_2
Las funciones tienen lo que se llama dominio y contradominio, es decir, los conjuntos "A" y "B" donde una funcion escribe (mapea mejor dicho) una relacion entre un elemento del conjunto A y al conjunto B.

En criptografia intersa conocer que tipo de relaciones enxisten entre estos conjuntos, esto obliga auna clasificacion dels funciones de la siguiente manera (via wikipedia):
  • Función inyectiva: Si cada elemento del conjunto es imagen de un único elemento del dominio. f: A \rightarrow B\, es inyectiva \harr \forall x,y \in A : f(x) = f(y) \rarr x = y ; o lo que es lo mismo: \harr \forall x,y \in A : x \neq y \rarr f(x) \neq f(y)
  • Función sobreyectiva: f: A \rightarrow B\, es sobreyectiva si el conjunto imagen coincide con el conjunto B (conjunto de llegada o codominio). f: A \rightarrow B\, es sobreyectiva \harr \forall y \in B : \exists x \in A : f(x) = y
  • Función biyectiva: f: A \rightarrow B es biyectiva si f \, es inyectiva y sobreyectiva.


Imagen:Surjection.svg
Sobreyectiva, no inyectiva
Imagen:Injection.svg
Inyectiva, no sobreyectiva
Imagen:Bijection.svg
Biyectiva
Imagen:Total function.svg
No sobreyectiva, no inyectiva

Para los intereses criptograficos las funciones biyectivas son las mas inportantes, pues identifican cada elemento de un conjunto con su dominio (el otro conjunto).

Composicion de Funciones y funcion inversa.

Manejaremos algunas consideraciones de funciones como la Funcion de funciones, mejor dicho Composicion de funciones:

Dadas dos funciones f \colon A \to B \,\; y g \colon B \to C \,\; tales que la imagen de f \, está contenida en el dominio de g\,, se define la función composición \;\;g\circ f \colon A \to C \, donde describe una trayectoria A \to \,\,B\;\; \to \;\;\,C y se forma de la siguiente manera x \mapsto f(x) \mapsto g(f(x)).

Dada una función f \colon A \to B \,\;, se denomina función inversa o función recíproca de f \;, f^{-1} \colon B \to A \, a la función que cumple la siguiente condición: \; f^{-1} \circ f = e_A \; y \; f \circ f^{-1} = e_B \;

Si existe una función que cumpla esas dos condiciones, ser inversa por la izquierda y ser inversa por la derecha, se demuestra que esa función es única. Eso justifica la notación f^{-1} \;, que sería ambigua si pudiera haber dos inversas de la misma función.

Sólo algunas funciones tienen inversa. De hecho, la condición necesaria y suficiente para la existencia de f^{-1} \; es que f \; sea biyectiva. Por tanto, las afirmaciones

  • Existe función inversa de f \; y
  • f \; es biyectiva

son lógicamente equivalentes.

Funciones de Interes para la criptografia

Claros estos conceptos, definiremos algunas funciones.

Translacion: Es un corrimeinto de la grafica de f(x) en una proporcion k
ej. g(x)=f(x)+k.

Permutacion: Es una operacion que ocurre sobre las posiciones de un conjunto Xn={1,2,3,....,n}, es una biyección, y es el conjunto de todas las permutaciones posibles en el conjunto y a este grupo se le denomina S(Xn).
ej. X2={1,2}
f1(1)=1, f1(2)=2, f2(1)=2, f2(2)=1.

Factorial: Lo definimos de la Siguiente manera recursiva: el factorial de un numero natural n se denota por n! y dado que 0! = 1 (se lee cero factorial igual a 1), n! = n(n-1) para toda n > 0.

Nota: Ya defini los temas finales de esta serie:
parte 1: Introduccion y base matematica.
parte 2: Elementos de criptografia y clasificacion de criptosistemas.
parte 3: Creacion de criptosistemas de clave simetrica.
parte 4: Analisis de Enigma.
parte 5: Analisis de Solitario.
parte 6: Criptografia de clave publica (RSA)
parte 7: Criptografia en informatica.

Labibliografia es la siguiente:
Handbook of Applied Cryptography by A.Menezez, P. Van Oorschot and S. Vanstone, CRC press,1996

Introduccion a la criptografia por Johannes A. Buchmann -Editorial Berkeley- 2002

Applied Crytography by (The Master)Bruce Schneier - John Wiley & Sons- 1996

Nociones Sobre la Encriptacion RSA (www.geometer.org/mathcircles/RSA.pdf)

domingo, 27 de mayo de 2007

Surf en domingo


Todo mundo sabe que la mejor banda mexicana de surf es Lost Acapulco Hablando de Surf alguien recuerda esto en la uamistad pasada, (su servidor si) Happy Hack... que estoy diciendo, adios.

jueves, 24 de mayo de 2007

Grandes Citas


Descartes walks into a bar, the bartender asks,
"Can I get you a
drink?"
Descartes replies,
"I think not." --and he disappears.
(Leído en un foro de Informix)

"Recordemos que S=H+A es la matriz real con el problema de los sumideros individuales resuelto, 1/n×1; con n = 25.000.000.000 es la matriz ideal y α = 0.85 nos da la citada mezcla al 85%. Algún lector avispado puede decir: «Pero… el meter ahí un 15% de aleatoriedad, no falsea de alguna manera el PageRank? ¡Bienvenido al mundo de la ingeniería, chaval!"
– Ergodi (TheSmokeSellers) en

0 0 0 0 0 0 1 0 1 0 1 0 1 0 0 0 0 0 0 0 0 0 0 0 0 1 0 1 0 0 0 0 0 1 0 1 0 0 0 0 0 0 0 1 0 0 1 0 0 0 1 0 0 0 1 0 0 0 1 0 0 1 0 1 1 0 0 1 0 1 0 1 0 1 0 1 0 1 0 1 0 1 0 1 0 0 1 0 0 1 0 0 0 0 0 0 0 0 0 0 0 0 0 0 0 0 0 0 0 0 0 0 0 0 0 0 0 0 0 0 0 0 0 0 0 0 0 1 1 0 0 0 0 0 0 0 0 0 0 0 0 0 0 0 0 0 0 0 1 1 0 1 0 0 0 0 0 0 0 0 0 0 0 0 0 0 0 0 0 0 0 1 1 0 1 0 0 0 0 0 0 0 0 0 0 0 0 0 0 0 0 0 0 1 0 1 0 1 0 0 0 0 0 0 0 0 0 0 0 0 0 0 0 0 0 0 1 1 1 1 1 0 0 0 0 0 0 0 0 0 0 0 0 0 0 0 0 0 0 0 0 0 0 0 0 0 0 0 0 0 0 0 0 1 1 0 0 0 0 1 1 1 0 0 0 1 1 0 0 0 0 1 1 0 0 0 1 0 0 0 0 0 0 0 0 0 0 0 0 0 1 1 0 0 1 0 0 0 0 1 1 0 1 0 0 0 1 1 0 0 0 1 1 0 0 0 0 1 1 0 1 0 1 1 1 1 1 0 1 1 1 1 1 0 1 1 1 1 1 0 1 1 1 1 1 0 0 0 0 0 0 0 0 0 0 0 0 0 0 0 0 0 0 0 0 0 0 0 0 0 0 1 0 0 0 0 0 0 0 0 0 0 0 0 0 0 0 0 0 1 0 0 0 0 0 0 0 0 0 0 0 0 0 0 0 0 0 0 0 0 0 0 0 0 0 0 0 0 1 0 0 0 0 0 0 0 0 0 0 0 0 0 0 0 0 0 1 1 1 1 1 1 0 0 0 0 0 0 0 0 0 0 0 0 0 1 1 1 1 1 0 0 0 0 0 0 0 0 0 0 0 0 0 0 0 0 0 0 0 0 0 0 0 1 1 0 0 0 0 1 1 0 0 0 0 1 1 1 0 0 0 1 1 0 0 0 1 0 0 0 0 0 0 0 1 0 0 0 0 0 0 0 0 0 1 0 0 0 0 1 1 0 1 0 0 0 0 1 1 0 0 0 1 1 1 0 0 1 1 0 1 0 1 1 1 1 1 0 1 1 1 1 1 0 1 1 1 1 1 0 1 1 1 1 1 0 0 0 0 0 0 0 0 0 0 0 0 0 0 0 0 0 0 0 0 0 0 0 0 0 0 1 0 0 0 0 0 0 1 1 0 0 0 0 0 0 0 0 0 1 0 0 0 0 0 0 0 0 0 0 0 1 1 0 0 0 0 0 0 0 0 0 0 0 0 0 0 0 1 0 0 0 0 0 1 1 0 0 0 0 0 0 0 0 0 0 1 1 1 1 1 1 0 0 0 0 0 1 1 0 0 0 0 0 0 1 1 1 1 1 0 0 0 0 0 0 0 0 0 0 1 1 0 0 0 0 0 0 0 0 0 0 0 0 0 1 0 0 0 0 0 0 0 0 1 0 0 0 0 0 0 0 0 1 0 0 0 0 0 1 0 0 0 0 0 0 1 1 0 0 0 0 0 0 0 1 0 0 0 0 0 0 0 1 1 0 0 0 0 1 1 0 0 0 0 0 0 1 0 0 0 0 0 0 0 0 0 0 1 1 0 0 0 1 0 0 0 0 1 1 0 0 0 0 0 0 0 0 0 0 0 0 0 0 0 1 1 0 0 1 1 0 0 0 0 0 0 0 0 0 0 0 0 0 1 1 0 0 0 1 0 0 0 0 1 1 0 0 0 0 0 0 0 0 0 1 1 0 0 0 0 1 1 0 0 0 0 0 0 1 0 0 0 0 0 0 0 1 0 0 0 0 0 0 1 0 0 0 0 0 0 0 0 1 0 0 0 0 0 1 0 0 0 0 0 0 0 1 1 0 0 0 0 0 0 0 0 1 0 0 0 1 0 0 0 0 0 0 0 0 1 1 0 0 0 0 0 0 0 0 1 0 0 0 1 0 0 0 0 0 0 0 0 0 1 0 0 0 0 0 0 0 1 0 0 0 0 0 1 0 0 0 0 0 0 0 1 0 0 0 0 0 0 0 1 0 0 0 0 0 0 0 1 0 0 0 0 0 0 0 0 0 0 0 0 1 1 0 0 0 0 0 0 0 0 0 1 1 0 0 0 0 0 0 0 0 1 1 0 0 0 0 0 0 0 0 0 1 0 0 0 1 1 1 0 1 0 1 1 0 0 0 0 0 0 0 0 0 0 0 1 0 0 0 0 0 0 0 1 0 0 0 0 0 0 0 0 0 0 0 0 0 0 1 0 0 0 0 0 1 1 1 1 1 0 0 0 0 0 0 0 0 0 0 0 0 1 0 0 0 0 1 0 1 1 1 0 1 0 0 1 0 1 1 0 1 1 0 0 0 0 0 0 1 0 0 1 1 1 0 0 1 0 0 1 1 1 1 1 1 1 0 1 1 1 0 0 0 0 1 1 1 0 0 0 0 0 1 1 0 1 1 1 0 0 0 0 0 0 0 0 0 1 0 1 0 0 0 0 0 1 1 1 0 1 1 0 0 1 0 0 0 0 0 0 1 0 1 0 0 0 0 0 1 1 1 1 1 1 0 0 1 0 0 0 0 0 0 1 0 1 0 0 0 0 0 1 1 0 0 0 0 0 0 1 0 0 0 0 0 1 1 0 1 1 0 0 0 0 0 0 0 0 0 0 0 0 0 0 0 0 0 0 0 0 0 0 0 0 0 0 0 0 0 0 0 0 0 0 0 1 1 1 0 0 0 0 0 1 0 0 0 0 0 0 0 0 0 0 0 0 0 0 1 1 1 0 1 0 1 0 0 0 1 0 1 0 1 0 1 0 1 0 1 0 0 1 1 1 0 0 0 0 0 0 0 0 0 1 0 1 0 1 0 1 0 0 0 0 0 0 0 0 0 0 0 0 0 0 0 0 1 0 1 0 0 0 0 0 0 0 0 0 0 0 0 0 0 1 1 1 1 1 0 0 0 0 0 0 0 0 0 0 0 0 0 0 0 0 1 1 1 1 1 1 1 1 1 0 0 0 0 0 0 0 0 0 0 0 0 1 1 1 0 0 0 0 0 0 0 1 1 1 0 0 0 0 0 0 0 0 0 1 1 0 0 0 0 0 0 0 0 0 0 0 1 1 0 0 0 0 0 0 0 1 1 0 1 0 0 0 0 0 0 0 0 0 1 0 1 1 0 0 0 0 0 1 1 0 0 1 1 0 0 0 0 0 0 0 1 1 0 0 1 1 0 0 0 0 1 0 0 0 1 0 1 0 0 0 0 0 1 0 1 0 0 0 1 0 0 0 0 1 0 0 0 1 0 0 1 0 0 0 1 0 0 1 0 0 0 1 0 0 0 0 0 0 0 0 1 0 0 0 1 0 1 0 0 0 1 0 0 0 0 0 0 0 0 0 0 0 0 1 0 0 0 0 1 0 0 0 0 1 0 0 0 0 0 0 0 0 0 0 0 0 1 0 0 0 0 0 0 0 0 0 1 0 0 0 0 0 0 0 0 0 0 0 0 0 0 1 0 0 1 0 1 0 0 0 0 0 0 0 0 0 0 0 1 1 1 1 0 0 1 1 1 1 1 0 1 0 0 1 1 1 1 0 0 0

– Los 1.679 bits del Mensaje de Arecibo
emitido al espacio exterior en 1974
(se ve mejor como un rectángulo de 23×73)
(Vía Entropía)

MIT OPENCOURSEWARE


Yo, al igual que todas las personas del mundo, tengo un sueño, muchos quieren la fama, la fortuna, las mujeres, el mio es mas simple: quiero doctorarme en la mejor escuela tecnica del mundo:el MIT, soñar no cuesta nada, mientras peleo ferozmente por alcanzar un nivel considerable de conocimientos tales que me hagan merecedor de una beca, tengo los cursos en linea del MIT, la verdad son geniales, que deseas saber? Matemáticas, física, Computación. Les dejo la liga y recuerden que la educación es la inversión mas rentable que hay. http://ocw.mit.edu/index.html

domingo, 20 de mayo de 2007

Musica para el Domingo

Hola, esta ha sido una semana muy dura, asi que les dejo una cancion prometiendo accion para la que sigue.


Lo se, no se oye muy bien por los gritos, pero la cancion es muy buena.

domingo, 13 de mayo de 2007

Cruel Intentions Music

Esta es para una amiga que le encanto la película. saludos Sandra, si algún día entras, claro.

jueves, 10 de mayo de 2007

"La Libertad Sancho...


.. es uno de los más preciosos dones que a los hombres dieron los cielos. Con ella no pueden igualarse los tesoros que encierra la tierra ni el mar encubre. Por la libertad, así como por la honra, se puede y debe aventurar la vida, y, por el contrario, el cautiverio es el mayor mal que puede venir a los hombres."


Bueno, entre las posturas de mucha gente que ocupa software de alguna denominación -según su licencia- existen las completamente extremistas, estas a mi parecer son posturas que limitan las actividades y los horizontes de quienes utilizan estos productos.

Para mi, yo ocupo software libre y privativo según mis necesidades, no quiero limitar mis perspectivas de trabajo por una filosofía que me prohíbe utilizar una tecnología que no ha sido desarrollada bajo una licencia GPL. Aunque Debian es un icono y una de las principales puntas de lanza de la FSF, yo lo uso por su calidad y no tanto por su filosofía. Yo no me declaro partidario del software privativo ni del libre, me declaro libre de elegir.


lunes, 7 de mayo de 2007

¿Actualizar o No?


Este es un tema que requiere de cierta seriedad, aunque se ha oído que es bueno tener nuestros sistemas actualizados y "parcheados" para evitar problemas de seguridad, agregar mas funciones o cualquier pretexto similar, considerare los problemas asociados y la teoría detrás de ellas. Primero lo teórico, cualquier proyecto software que sea de respetar, tienen fases de desarrollo que incluyen la depuración de errores (versiones Alpha, Beta y final) y es probable que se agregue a la versión final soporte y actualizaciones que permitan que el producto software tenga una "larga vida" y se mantenga vigente. es decir el software sufre cambios para eliminar errores, agregar compatibilidades y permitir nuevas funciones. Así pues los productos software tienen una vida donde mantienen una taza de errores que varia con respecto al tiempo, y por desgracia, la taza de errores aumenta invariablemente, ¿Por que si arregla errores la taza aumente? la respuesta se torna compleja y tienen que ver con teoría de sistemas, si un elemento en el sistema es modificado (actualizado o reparado) afectara (lo llamaremos efecto colateral) a otras partes del sistema. Estos efectos colaterales pueden producir (con una alta probabilidad) otros errores, esto es representado en la imagen.

Tenemos que el software a lo largo de su vida se "deteriora", de tal forma que en algun tiempo este dejara de ser viable para tareas criticas y despues lo mas sensato es reemplazarlo.

Bueno este asunto nos lleva a la practica, si tenemos un sistema que se sigue desarrollando o que ofrece características de actualización, es importante analizar el entorno que lo rodea, hay muchas cosas que pueden ayudarnos a entender que necesitamos o no de las actualizaciones y parches.


Ahora imaginemos lo siguiente, se esta administrando un sistema que realiza labores criticas dentro de una empresa, sabemos que se descubrió una falla en algún servicio instalado y que puede causar destrozos en el mismo, pero sin embargo, no ha causado problemas hasta ahora, podríamos dejarlo así, pero eso es irresponsable, entonces observamos la necesidad de ese servicio, ¿Puedo dejarlo de usar? Si, perfecto. No?, entonces lo monitoreamos constantemente para cuidar del posible fallo a la vez que leemos atentamente las condiciones en las que se da este fallo y las características del parche. y el resto es esperar a que el parche no de problemas en otros lados antes de instalarlo (estoy pensando en algo como un mes), no podemos a arriesgarnos a que el parche afecte el sistema de la empresa, eso puede costar mucho dinero.

domingo, 6 de mayo de 2007

Musica para el Domingo

Esta es de las canciones que me encanta oir cuendo estoy con una chica, no solo por que en cierto punto suene erotica, sino por que me relaja y asi salen mejor las cosas.

Carlos Santana tienen excelentes canciones , pero para mi esta es la mejor: Europa.


Buen inicio de semana.

sábado, 5 de mayo de 2007

El numero de la bestia, el anticristo y la web 2.0


En estos días se ha suscitado un gran revuelo con la publicación del numero de la bestia, ademas de crear lo que es la primera gran revuelta de la web.

Primero el numero de la bestia, es la media-key que permite reproducir vídeos en reproductores no autorizados (físicos o programas de reproducción) para el formato HD-DVD. El numero es el mismo para todas las películas, este numero se obtenía(en los dispositivos autorizados) después de un complejo cifrado que tenia por fin evitar la copia de la película, mucho se invirtió en este sistema y grandes compañías están detrás de el. creo que el numero se publico la primera vez en los foros de doom9 (aquí siempre hacen cosas por el estilo, así que no hay problema) pero donde el asunto deberás causo problemas fue en digg.

Siento, en lo personal, que digg es una de las grandes joyas de la web 2.0 (también la wikipedia, los blogs, etc), se dedica a la difusión de la ciencia y la tecnología, es un blog que se nutre de la gente que lo visita y aporta, la aparición del numero de la bestia en el provoco que se mandara una misiva a los editores para que eliminaran del contenido de la web, sin embargo, los participantes y lectores lo volvían a agregar, volviéndose un juego tipo tu borras una y yo pongo dos. asi pues los editores de digg tuvieron que declarar su incapacidad para borrarla.

Esto es sin duda la magia del web 2.0, tal vez, alguien diga y ¿que es la web 2.0? les dejo este vídeo que también es parte de la magia de la web 2.0, alguien mas dirá ¿cual es dichoso numero?, pues tal vez este en alguna parte de esta entrada ¿y el anticristo?, ese si no se.

miércoles, 2 de mayo de 2007

De Fiesta...OpenBSD 4.1 Liberado


Hoy se ha liberado la version 4.1 de este querido sistema operativo y ¿por que lo celebramos? por que cada dia es mejor en lo que se refiere a seguridad (siempre desde sus inicios el mejor en este ambito) ahora soporta mas hardware en diversas plataformas (eh dicho antes que hay mas computadoras en el mundo que las i386 y las maquinas 64 bits), ahora un soporte completo y parcheado de X.org para los que gustamos de wmaker u algun escritorio. Queria mostrar como armar un cd de instalacion con lo basico pero hoy es 0-day el ftp principal y el resto esta a full. Les dejo el ftp, les recomiendo entrar con mc (Midnight Commander) al ftp ("ftp://ftp.openbsd.org/pub/OpenBSD/").
[OpenBSD 4.1]

Only two remote holes in the default install, in more than 10 years!

Saludos cordiales.

lunes, 30 de abril de 2007

WindowMaker : Your Next Windows Mananger


No es solo KDE y Gnome. Yo no necesito un entorno de escritorio. Sin embargo podemos usar aún aplicaciones KDE y Gnome. Hay otros que podría querer probar: sawfish, icewm, orobus, amiwm, ion, blackbox, englightenment, afterstep, cuéntame más. Un gestor de ventanas es suficiente. Window Maker es fácil de usar, se ve lindo y funciona muy bien, incluso en un Pentium 100 con 64 mb de memoria. ¿A qué se parece? Aqui está un ejemplo de cómo se ve en mi pantalla

Mucha gente que no presta atención a sus recursos o necesidades suele instalar pesados escritorios como KDE y GNOME, (Claro, existe gente que lo hace aproposito) agrego unas comparativas de recursos para tengan una idea de que hablo.

1. MEMORIA BASE

La cantidad de memoria utilizada por X Window System, o simplemente X, es de 31.3 MB.

2. ESCRITORIO MINIMALISTA

Con los escritorios ya cargados y una funcionalidad minima, la cantidad de memoria que utilizan es la siguiente:

Escritorio

Memoria utilizada

KDE

60.4 MB

GNOME

74.8 MB

Xfce

16.6 MB

WMaker

5.6 MB

3. ESCRITORIO MINIMALISTA CON 3 APLICACIONES

Los resultados con los escritorios ahora corriendo 3 aplicaciones basicas: una consola, un editor de texto y un administrador de archivos.

Escritorio

Memoria utilizada

KDE

75.3 MB

GNOME

90.2 MB

Xfce

60.1 MB

WMaker

42.2 MB

4. ESCRITORIO PLANO

Las personas no utilizan los escritorios minimalistas, generalmente cargan un control de volumen, monitor de uso de CPU, un reloj, etc.

Escritorio

Memoria utilizada

KDE

73.8 MB

GNOME

95.3 MB

Xfce

48.5 MB

WMaker

40.9 MB

5. ESCRITORIO CON 3 APLICACIONES BASICAS

Prueba similar a Escritorio minimalista con 3 aplicaciones basicas. Los resultados son:

Escritorio

Memoria utilizada

KDE

85.8 MB

GNOME

110.4 MB

Xfce

58.3 MB

WMaker

51.4 MB

6. UTILIZANDO UN NAVEGADOR WEB

Un caso muy comun. Solo indicar que se ha lanzado el programa, mostrando un sitio web. Los navegadores utilizados fueron Konqueror de KDE, Epiphany de Gnome y Firefox 1.0.6. Se han cargado todos los navegadores en todos los escritorios.

Escritorio + Navegador

Memoria utilizada

KDE + Konqueror

95.3 MB

KDE + Firefox

108.0 MB

KDE + Epiphany

112.5 MB

GNOME + Konqueror

136.5 MB

GNOME + Firefox

133.6 MB

GNOME + Epiphany

127.7 MB

Xfce + Konqueror

84.4 MB

Xfce + Firefox

80.2 MB

Xfce + Epiphany

82.6 MB

WMaker + Konqueror

80.2 MB

WMaker + Firefox

69.9 MB

WMaker + Epiphany

74.3 MB


Asi se ve el mio:

Image Hosted by ImageShack.us

domingo, 29 de abril de 2007

La tradicion de La singularidad...


Inauguro la sección de música para el domingo. como lo hace el amigo Carlos en su blog.


Es una canción que me recuerda a alguien, Que tengan un buen fin de semana.

jueves, 26 de abril de 2007

Reflexion...

Revisando como se veia este blog, me doy cuenta de que la nueva posibilidad de ver videos de temas relacionados a la pagina muestra un contenido que no es de mi total agrado. se trata de un video algo antiguo de un reportaje sobre hackers.


La wikipedia tiene la siguiente definicion: Hacker es el
neologismo utilizado para referirse a un experto (véase Gurú) en varias o alguna rama técnica relacionada con las tecnologías de la información y las telecomunicaciones: programación, redes de computadoras, sistemas operativos, hardware de red/voz, etc.

Existen documentales, videos, manuales y otros recursos sobre hacktivismo, mismo que para mi, es una forma de vida y la aplico comparto informacion, ayudo a entender problemas, pero sobre todo aprendo por que ese es mi hobby, no me rio de nadie, estoy presente en el canal IRC #debian de Freenode para ayudar, me doy unas vueltas por el de OpenBSD.

YO NO SOY HACKER pero si lo fuera seria un orgullo, existe una clara distincion entre hackers y
Crackers. Me entristese la ignorancia que un medio masivo transmite a las personas. en cuento a raza-mexicana y MHM son lugares donde aprendi mucho, MHM ya no funciona y Raza-Mexicana agoniza su ultima noticia fue la apertura de sus foros a principios de año. son excelentes lugares donde se te dice que lo que se escribe es con fienes didacticos y que si se prueba se monte un un Hack-lab. Saludos a los viejos amigos de MHM y RM.En especial a DeadSector, Nahual y DarkSide que siempre resolvieron mis dudas.

Lean las e-zines son de gran utilidad.
Raza Mexicana
Mexican Hackers Mafia

The (Cryptography) old school


Esta solo es una nota sobre mis tendencias en cuanto a lo que conozco de criptografía y seguridad informática, sin duda las ideas, conferencias y libros de (el maestro) Bruce Schneier son los que mas me han inspirado y son en buena parte la guía de lo que escribo, pienso y desarrollo en estos campos, Sin duda mi formación en estos campos son parte integral de mi educación, sin embargo mi pasión hacia estos temas me es natural.

Esta entrada es el prefacio de la que sera mi primera entrada sobre criptografía teórica al que le seguirán después técnicas aplicadas basadas en software libre, aunque es posible que esto tarde algo por que también deseo escribir sobre aplicaciones de auditoría de sistemas y Informática forense.

Además, de declararme seguidor de la escuela Schneieriana, he agregado la liga al blog de Bruce Schneier (En ingles) a las visitas obligadas.

Biografia (Real) de Schneier aunque la de la primera liga me gusta mas.

lunes, 23 de abril de 2007

Bombas Fork para Dummys


Debido a la reciente avalancha de comentarios dentro de los foros de Kriptopolis, presento una pequeña entrada sobre el tema:

Mucha Gente cree que los SO Tipo UNIX son inmunes al congelamiento, sin embargo, esto no es cierto. Las Bombas Fork son un claro ejemplo, estas no son en si un ataque, un error en el kernel, una vulnerabilidad (Bueno, esto a veces) o una broma puesta por algún programador del kernel. Resultan ser elementos propios del SO que permiten realizar tareas de bifurcación de procesos. Entonces (Mal usados) crean procesos bifurcados que saturan la memoria.

Mi primera experiencia con este tipo de fenómenos fue durante una explicación maliciosa sobre escaneo de puertos con NMAP, donde se me recomendó que hiciera lo siguiente:

heaven$nmap -O www.google.com &&:(){ ::& };:

¿Que ocurre?

El fork es la parte que se ejecuta despues del nmap (entiendase despues del &&) lo demas se explica de la siguiente forma:

":" Es el nombre de la funcion;

:() Creamos la funcion sin parametros por eso el parentesis esta vacio.

{

:|:& Llamamos a la propia funcion (Recursividad) rediriendo la salida estandar a la entrada estandar de si misma. el & hace que los procesos pasasn a background, es decir si muere el proceso padre, el hijo no.

};

: Llamamos la primera vez a la funcion recursiva, ella se encarga de llamarce el resto de las veces.

En aquellos tiempos usaba el extinto Mandrake Linux con su configuración estándar. Este "comando" provoco una incontable cantidad de cosas en la consola para terminar con un sistema congelado, incluso el cambio de sesión (Ctrl + Alt +F(1-6)) no funciono, la parte :(){ ::& };: es la parte del fork, este "seudo comando" es muy conocido y congelara una gran parte de las distribuciones Linux (Debian, se congela con su configuración por default). propongo dos soluciónes, una requiere privilegios de administrador y se realiza de la siguiente forma:

Con nuestro editor favorito (Vim, nano, Emacs, Jedit, etc…) editamos el archivo "/etc/security/limits.conf" (En la mayoría de las distribuciones se encuentra en ese lugar)

Le agregamos la siguiente línea:

* hard nproc 1000

Nota: recuerda que necesitas privilegios de administracion para editar este archivo, por que es un archivo del sistema.

la otra es mediante el comendo ulimit -u limite

entonces:

ulimit -u 1000 es equivalente a la modificacion del limits.conf aunque esta solo limita los procesoso del usuario que ejecuta el comando. la solución para todo el sistema es la primera.

En Debian para que se use el fichero tienes que usar el módulo pam_limits.so

Comprueba tu /etc/pam.d/login o /etc/pam.d/gdm (o /etc/pam.d/common-session) y activarlo.

Si ya tienen esta línea o una parecida, solo cambien el valor de los procesos (1000), esto pone un limite superior de procesos impidiendo que se sature la memoria, la verdad yo solo habitualmente no supero los 120 procesos, así que 1000 son suficientes para evitar problemas. (si tu usas mas, tienes mas memoria o quieres tener muchos procesos puedes jugar con los valores para soportar mas procesos.)

En kriptopilis, varios seudo-gurus se realizaron comentarios agresivos contra alguien que pregunto de que se trataba esto. Argumentando la trivialidad del asunto, sin embargo esto puede tumbar un servidor que no ha tomado las medidas pertinentes.

Para finalizar, se darán cuenta que no es un comando en si, sino una instrucción sobre bash, Sh y otras shells que también lo permiten, entonces cosas como:

echo "\$0&\$0">_;chmod +x _;./_

También son una bomba fork, existen muchas cosas que puede hacer un usuario común para tirar o romper su sistema linux como "rm -rf /" borra todo lo que hay en el directorio raíz o puedes llenar el disco duro con algo como "yes>file&yes>>file"

Saludos cordiales.

martes, 17 de abril de 2007

Presentamos al Sobre Blindado


Aunque he estado trabajando sobre un manual de referencia para Nmap que esperaba fuera la siguiente entrada, hoy leo la noticia en Kriptopolis que el IPN presenta un "sobre" de alta seguridad que cuenta con un sistema de bloqueo que inhibe el uso de rayos láser, ultravioleta, infrarrojos, ultrasonidos y todo el espectro visible.

Cuenta con un sistema de detección de intentos de violación y usa una contraseña para abrirse, es posible, sin embargo, bajo el axioma de que ningún sistema útil es 100% seguro, es posible de que provoque algunos inconvenientes (Que pueda ser usado para enviar bombas o cosas parecidas) o pueda ser violado con tanta facilidad como el pasaporte anticlonacion británico.

Bueno, soy paranoico, pero estoy orgulloso de que sea 100% mexicano. dejo los enlaces para los que estén interesados:


Noticia "Cronica"
UPDCE IPN

Creative Commons License
Esta obra está bajo una licencia de Creative Commons.